Cyber-Defense jenseits des Rechenzentrums
Cyber-Defense wird häufig noch immer aus der Perspektive zentraler IT-Infrastrukturen gedacht. Gesicherte Rechenzentren, kontrollierte Zugänge, permanente Netzverbindungen und regelmäßige Updates bilden dort die Grundlage für Sicherheitskonzepte. Am Tactical Edge gelten diese Annahmen jedoch nur bedingt. Ein Beispiel ist eine mobile Leitstelle in einem Einsatzfahrzeug, die zeitweise ohne stabile Datenverbindung arbeitet: Updates lassen sich nicht jederzeit einspielen, und ein zentrales Monitoring greift nicht durchgängig. Ein weiteres Beispiel ist ein extern am Fahrzeug oder an einer temporären Anlage verbautes System, bei dem physischer Zugriff durch Dritte nicht ausgeschlossen werden kann. Dazu kommen begrenzte Wartungsfenster und eine Umgebung, in der sich nicht jede Schutzmaßnahme nachträglich per Software ergänzen lässt. Der Unterschied zur klassischen IT-Security liegt also weniger im Angriffsbild als in den Randbedingungen: dezentraler Betrieb, eingeschränkte Erreichbarkeit, physische Exposition und lange Standzeiten.
Edge-Systeme in Verteidigungs- und Sicherheitsanwendungen stehen damit nicht nur unter digitalem, sondern auch unter physischem Risiko. Wer Cyber-Defense in diesem Umfeld ausschließlich als Frage von Firewalls, Patches und Monitoring versteht, greift zu kurz. Der Fokus verschiebt sich zu einem Sicherheitsverständnis, das Hardware, Firmware und Datenintegrität einbezieht. BRESSNER tritt dabei nicht als Entwickler eigener Plattformen oder als Anbieter von Cybersecurity-Software auf, sondern als Systemintegrator und Value-Added-Distributor: Für sicherheitskritische Anwendungen werden passende Hardwareplattformen ausgewählt, integriert, konfiguriert und projektspezifisch angepasst. Sicherheit beginnt dann nicht im Netzwerk, sondern beim System selbst – beim Startvorgang, bei der Identität der Hardware und beim Umgang mit Daten unter realen Einsatzbedingungen.
Hardware, Secure Boot und Firmware-Integrität
Ein zentrales Element ist der sogenannte Root of Trust. Hardwarebasierte Mechanismen wie Secure Boot sind dabei keine automatische Garantie gegen jede Form der Manipulation und auch nicht in jeder Plattform in gleichem Umfang enthalten. Sie leisten vielmehr einen konkreten Beitrag: Über kryptografische Vertrauensketten lässt sich beim Start prüfen, ob Firmware und zugehörige Komponenten dem autorisierten Stand entsprechen. Nicht autorisierte Boot- oder Firmwareänderungen werden so erkennbar, bevor das System in den regulären Betrieb geht. Gerade dort, wo physischer Zugriff auf Geräte nicht ausgeschlossen werden kann, ist das relevant, weil rein softwareseitige Prüfungen erst greifen, wenn das System bereits aktiv ist. Welche dieser Mechanismen zum Einsatz kommen, hängt von der ausgewählten Plattform und der jeweiligen Projektanforderung ab.
Eng damit verknüpft ist der Umgang mit der Firmware über den Lebenszyklus. Edge-Systeme in Defense-Anwendungen sind oft über viele Jahre im Einsatz, teils mit wechselnden Missionsprofilen. Im Vordergrund stehen dabei kontrollierte Update-Mechanismen, der Schutz vor unautorisierten Änderungen und nachvollziehbare Firmwarestände. Eine Trennung zwischen grundlegenden Systemfunktionen und anwendungsspezifischer Software kann dies unterstützen, indem Änderungen an der Applikation die sicherheitsrelevante Basis nicht unmittelbar berühren; wie weit eine solche Trennung sinnvoll und umsetzbar ist, ist jedoch eine Frage des konkreten Systemdesigns und nicht in jedem Fall zwingend. Cyber-Defense wird so zu einer Frage der Plattformstabilität statt einer kurzfristigen Maßnahme.
Datensicherheit und Handlungsfähigkeit unter Extrembedingungen
Ein in klassischen Sicherheitskonzepten häufig unterschätzter Aspekt ist der Umgang mit Daten unter Extrembedingungen. Stromausfälle, unkontrollierte Abschaltungen oder mechanische Belastungen sind im Einsatz keine Ausnahme. In solchen Situationen entscheidet sich, ob ein System lediglich neu startet oder ob Daten beschädigt oder verfälscht werden. Industrielle Flashspeicher können dazu beitragen, dieses Risiko zu reduzieren. Hilfreich sind dabei vor allem Power-Fail Protection, mit der laufende Schreibvorgänge bei plötzlichem Spannungsverlust kontrolliert abgeschlossen werden, sowie Health Monitoring und Data-Refresh-Funktionen, die den Zustand der Speicherzellen beobachten und gespeicherte Daten über die Zeit stabil halten. Das ist keine absolute Zusicherung, erhöht aber die Wahrscheinlichkeit, dass sicherheitsrelevante Informationen auch unter ungünstigen Bedingungen konsistent bleiben.
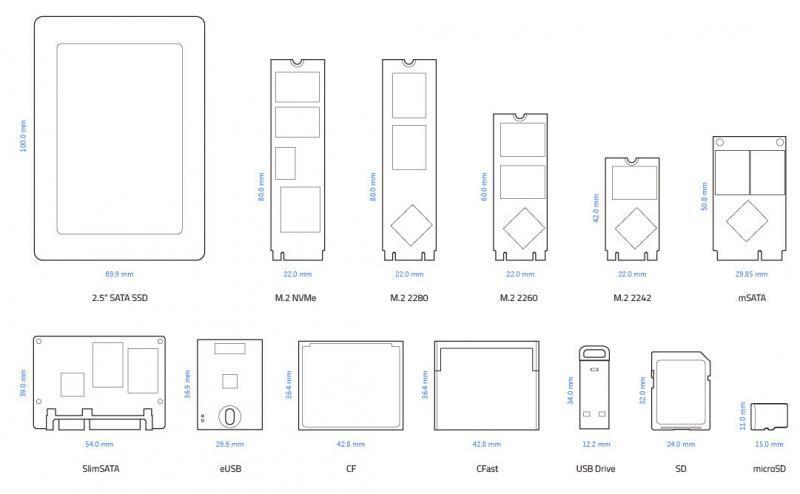
Übersicht unterschiedlicher Formfaktoren industrieller Speicherlösungen aus dem BRESSNER Shop
Daraus folgt, dass Worst-Case-Szenarien von Anfang an mitgedacht werden sollten: Was passiert bei einer unerwarteten Trennung vom Strom, und wie lassen sich sensible Daten schützen, wenn ein Gerät verloren geht oder außer Betrieb genommen wird? Die Antworten liegen weniger in der Netzwerkarchitektur als im Zusammenspiel aus Hardwaredesign, Speichertechnologie und Firmwarelogik. Dazu gehört auch die Kommunikation: Verschlüsselte Datenübertragung, hardwarebasierte Authentifizierung und abgesicherte Schnittstellen sind Grundvoraussetzungen, reichen allein aber nicht aus. In taktischen Szenarien muss ein System auch ohne Verbindung nutzbar bleiben. Gemeint ist damit keine autonome Entscheidungslogik, sondern das lokale Weiterlaufen wesentlicher Funktionen: Daten werden sicher zwischengespeichert und verarbeitet und bleiben integer, bis eine gesicherte Synchronisation wieder möglich ist.
Lifecycle als Teil der Sicherheitsarchitektur
Ein oft vernachlässigter Punkt ist das Lifecycle-Management. Während zivile IT-Systeme häufig in kurzen Zyklen ersetzt werden, sind militärische und sicherheitskritische Plattformen auf planbare Langzeitverfügbarkeit angewiesen. Das bedeutet nicht die Garantie, über Jahre durchgängig identische Komponenten zu verbauen – elektronische Bauteile unterliegen EOL- und PCN-Meldungen. Entscheidend ist vielmehr ein kontrolliertes Change Management: Verfügbarkeiten werden berücksichtigt, Änderungen an Hard- und Software werden nachvollziehbar begleitet, und absehbare Abkündigungen werden frühzeitig adressiert. BRESSNER versteht sich hier als Lifecycle- und Servicepartner, der Komponenten und Konfigurationen projektbezogen plant und Änderungen begleitet, statt pauschal zuzusichern, jede Plattform unverändert stabil zu halten.
Cyber-Defense am Edge ist damit weniger eine einzelne Maßnahme als eine architektonische Entscheidung. Sie entsteht aus dem Zusammenspiel von Hardware-Security, Firmware-Integrität, sicherer Datenspeicherung, kontrollierter Kommunikation und einem bewusst geplanten Lebenszyklus. Industrielle IT und militärische Cyberresilienz wachsen an dieser Stelle zusammen – nicht theoretisch, sondern konkret im Einsatz. Wer Systeme für den taktischen Raum vorsieht, muss akzeptieren, dass dort keine vollständige Kontrolle besteht. Umso wichtiger ist es, dass Sicherheitsanforderungen bereits bei der Auswahl von Plattform, Speicher und Schnittstellen sowie bei Lifecycle und Systemarchitektur mitgedacht werden. Genau hier setzt BRESSNER als technischer Projekt- und Systemintegrationspartner an – nicht als Cybersecurity-Softwareanbieter, sondern bei der Auswahl, Integration und projektspezifischen Anpassung geeigneter Plattformen.
Mehr über Defense Computing bei BRESSNER erfahren und die passende Systemarchitektur gemeinsam planen.
Artikel teilen


Weitere Beiträge
27.10.26, 09:00 Warum Cyber-Defense am Tactical Edge bei Hardware, Firmware und Speicher beginnt und wie BRESSNER passende Plattformen auswählt, integriert und begleitet.
21.10.26, 09:00 Warum Defense-Systeme erst im Einsatz an Grenzen stoßen und wie durchdachte Systemarchitektur und realitätsnahe Validierung Stabilität sichern.
14.10.26, 09:00 Warum 360 Grad Awareness auf dem Schlachtfeld mehr ist als Sichtbarkeit: Datenfusion, Tactical Edge & resiliente Hardware als Basis belastbarer Lagebilder
07.10.26, 09:00 Warum Rugged Computing für Defense-Anwendungen entscheidend ist: Validierung, Thermal Management und modulare Systeme im missionskritischen Einsatz.
30.09.26, 09:00 Edge-KI für schnellere Lagebewertung: Wie Sensorfusion und Human-in-the-Loop-Entscheidungsunterstützung militärische Reaktionszeiten verkürzen.
09.06.26, 09:00 Industriehardware für extreme Einsätze: Warum Robustheit, Thermik, Wartbarkeit und Lifecycle entscheidend sind – plus Buyer’s Guide zum Download.
26.02.26, 09:00 Entdecken Sie, wie 5G und Wi-Fi 7 die Zuverlässigkeit und Sicherheit industrieller Netzwerke revolutionieren und neue Maßstäbe für Digitalisierung setzen.
10.02.26, 09:00 Vom Sensor bis zur Cloud: So optimieren Gateways & Edge-Systeme Datenflüsse in der Industrie – sicher, skalierbar und effizient mit BRESSNER.
03.02.26, 09:00 Erfahren Sie, wie Panel PCs durch Edge Computing die Prozesse im Krankenhaus revolutionieren und entscheidende medizinische Entscheidungen verbessern.
29.01.26, 09:00 Predictive Maintenance mit Embedded KI revolutioniert die Instandhaltung durch lokale Datenanalyse, wodurch Reaktionszeiten verkürzt & Kosten reduziert werden.
22.01.26, 09:00 Ultrarobuste Edge-Computer sind essenziell für militärische Einsätze, bieten hohe Rechenleistung und sind widerstandsfähig gegen extreme Umgebungen.
Sie wollen immer up to date bleiben?
- Dann melden Sie sich gerne zu unserem Newsletter an!